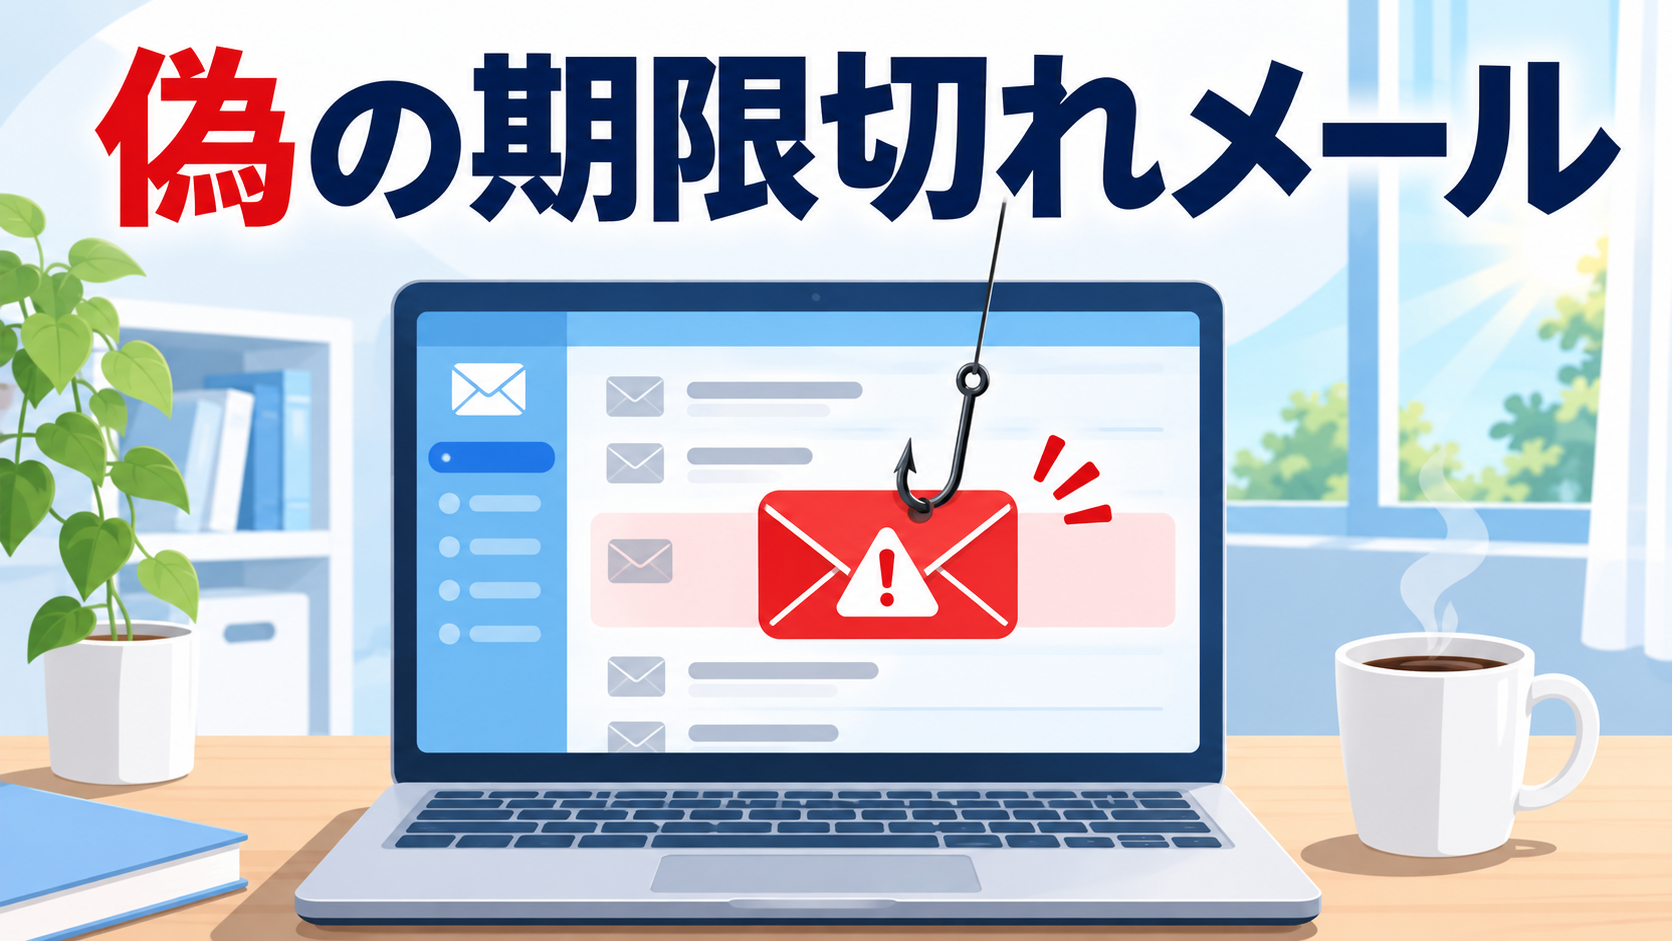
朝メールを開いたら、件名に「ドメイン名有効期限は本日まで」の文字。思わず本文のリンクを押しそうになった方は多いです。差出人はエックスサーバー(Xserver)で、ロゴも入っているので、本物に見えてしまいます。
普段は自動更新に任せていると、自分のドメインの期限なんて覚えていませんよね。そこへ「本日まで」と書かれると、つい手が動きます。
この記事は、Xserverを名乗る期限切れメールが届いて、本物か詐欺か迷っている人向けです。怪しいポイントの見分け方と、XServerアカウントで本当の期限を確かめる手順をまとめました。入力してしまったときの対処も書いています。
👉 関連:「【重要】アカウントが停止されました」は詐欺?見分け方
Xserverを名乗る「ドメイン名有効期限は本日まで」メールはフィッシングメールです
結論から言うと、このメールはフィッシングメール(本物そっくりに作った偽メール)です。
Xserver公式は、「ドメイン名有効期限は本日まで」のような件名の詐欺メールを確認しています。「ご契約ドメインの自動更新手続きの未完了」という件名のものもあります。公式は公式ニュースで注意を呼びかけています。
Xでも11月10日ごろから、「大量に届いた」という声が増えています。「実際の更新日と違っていたので詐欺と気づいた」という投稿もありました(投稿例)。今まさに出回っている手口です。
ねらいは、メールのリンク先で「新しいカード番号を入力」させることです。カード情報や、XServerアカウントのログイン情報を盗むために作られています。
ただ、自分のアカウントで本当に未払いが起きている場合もゼロではありません。だから判断はメールの中ではなく、公式の画面でします。
本物っぽく見えても怪しいポイントと、送信元チェックの落とし穴
Xserverのロゴや「XServerアカウント」の表記が入っていても、本物とは限りません。見た目は、画像を貼るだけで簡単にまねできるからです。
本文には「お支払いが承認されませんでした」「支払いを更新してください」と書かれています。そのうえで、本文のリンクや電話番号へ誘導してきます。リンク先は、公式のドメイン(xserver.ne.jp)ではないことが多いです。確かめるときは、リンクにマウスを乗せて、表示されるURLを見るだけにします。
👉 関連:@nifty支払いカードの変更手順と再登録の注意点
リンクは押しません。
もう一つの落とし穴が、送信ドメイン認証(SPF/DKIM)です。これは、メールが名乗ったとおりの送信元から届いたかを確かめるしくみです。ところが、詐欺メールでもPASSしている例が報告されています。PASSは「請求の中身が正しい」という意味ではありません。
見分けるときにチェックしたいのは、次の4つです。
- 件名で「本日まで」と期限の短さを強調している
- カード番号など、支払い情報の更新を求めてくる
- リンク先のURLが xserver.ne.jp ではない
- メールに書かれた電話番号へかけさせようとする
XServerアカウントで有効期限と自動更新設定を確かめる手順
- メールのリンクは使わず、ブラウザで https://secure.xserver.ne.jp/ を直接開いてログインします。
- 「料金のお支払い/請求書発行」を開き、未払いの請求がないか見ます。
- 「自動更新設定」を開き、メールに書かれたドメインの有効期限と、自動更新の状態を見ます。
メールの中で本物か偽物かを見分けるのは、意外と難しいです。それより、公式の画面で「料金のお支払い/請求書発行」と「自動更新設定」を見るほうが早く、迷いもありません。所要時間は、公式の目安ではありませんが数分ほどです。
そもそもXserverの自動更新は、利用期限日が2ヶ月以内になった時点で行われる仕様です。自動更新をオンにしていれば、期限のかなり前に処理が動きます。「本日まで」と急に言われる流れとは合いません。
複数のドメインを運用している人は、ドメイン管理の画面で一覧を開きましょう。メールに書かれたドメイン名と期限を、一覧の表示と照らし合わせます。そもそも自分が持っていないドメイン名が書かれていれば、その時点で偽物と分かります。
👉 関連:Twitterで複数アカウント・裏垢・サブ垢をバレないように作成する方法|切り替え・管理・注意点・作り方(iPhone/Android/PC)
未払いがなければ、そのメールに対応する必要はありません。受信箱から消す前に、報告用の原本を別のフォルダに残しておきます。本当に未払いがあったときは、XServerアカウントの画面の中からだけ支払ってください。
本当に期限切れだったときの「失効ドメイン復旧」
万が一、ドメインが本当に失効していた場合でも、まだ手はあります。Xserverマニュアルの「失効ドメイン復旧」ページで条件を確かめます。失効したあとでも、一定の期間なら手続きで取り戻せるしくみがあります。
.comや.netなどと、.jp系のドメインでは、復旧できる期間や復旧手数料が違います。自分のドメインの種類(TLD。「.com」のような末尾の部分)を見てから、合う欄を読みましょう。日数や金額はTLDごとに異なり、変わることもあります。なので、ここでは数字を書かず、マニュアルの最新の記載を見るよう案内しておきます。
とはいえ、詐欺メールの「本日まで」を信じて慌てる必要はありません。失効しているかどうかは、さっきの「自動更新設定」の画面で分かります。
リンクを押した・カード情報を入れてしまったときの対処
たとえば、こんなケースです。請求担当の人が外出中で、別の人がメールを受け取りました。その人はリンクからログイン画面を開き、IDとパスワード、さらにカード番号まで入れてしまいました。
この場合にやることは4つです。上から順に進めます。
- XServerアカウントのパスワードをすぐに変えます。二段階認証が使えるなら、あわせて有効にします。
- カード情報を入れた場合は、カード会社に連絡して、利用停止や再発行を相談します。
- Xserverサポートに経緯を伝えます。ログイン履歴・登録情報・DNS設定(ドメインとサーバーをつなぐ設定)に、不審な変更がないか調べてもらいます。
- 社内の人にも共有し、同じメールが届いていないか確認します。
パスワード変更を先にするのは、盗まれた情報でログインされるのを止めるためです。カードは自分では止められないので、カード会社の窓口に頼みます。
DNS設定を書き換えられると、サイトの訪問者が別の場所へ飛ばされることもあります。自分の目では気づきにくい部分なので、サポートに調べてもらうと確実です。
不審メールの報告先とXserver公式の注意喚起ページ
届いたメールと似た文面が、公式ニュースで紹介されていないか見ておくと判断が早くなります。不審メールは、XServerアカウントのお問い合わせフォームから報告できます。電話で問い合わせるなら、公式サイトに載っている番号を使いましょう。メールに書かれた番号にはかけません。
詐欺メールの送信元は、メールごとに違うことがあります。送信元をブロックするだけでは防ぎきれないと考えておきましょう。特定の送信ドメインが使われ続けているかどうかは、公式の発表待ちです(2026-11-12時点)。最新情報は公式X・告知ページで確認してください(2026-11-12時点)。
報告と確認に使う公式ページは、次の3つです。
まとめ
- 結論:Xserverを名乗る「ドメイン名有効期限は本日まで」メールは、フィッシングメールです。公式も注意を呼びかけています。本文のリンクや電話番号は使いません。
- 次にやること:secure.xserver.ne.jp に直接ログインします。「料金のお支払い/請求書発行」と「自動更新設定」で、本当の期限を確かめます。入力してしまった場合は、パスワード変更とカード会社への連絡を先に済ませます。そのあとXserverサポートに調査を頼みます。
- 覚えておくこと:自動更新は利用期限日の2ヶ月前から動くしくみです。送信ドメイン認証(SPF/DKIM)がPASSしていても、それだけで本物とは判断できません。
「本日まで」と書かれたメールが来たら、まずXServerアカウントの「自動更新設定」を開きます。そこに表示される有効期限がまだ先なら、そのメールは無視して大丈夫です。